

進捗はどうですか❓ @Rimekie@social.cleverlibre.org
- Pronouns:
- (Undefined)
An account used as a place for boosting & tooting like a tech addict.
The avatar of this account:
https://www.pixiv.net/en/artworks/79834843
The header:
https://www.pixiv.net/en/artworks/72826365
Joined Jan 2020
進捗はどうですか❓
boosted

Intel 7nm 继续难产中。
想起以前在公司接受培训的时候,讲 Intel 的产品代际规划和工艺研发流程。中心思想就是 Intel 真牛逼,规划无敌,技术壁垒,(挤牙膏千秋万代)永远领先世界不知道怎么输!
短短两三年过去,Intel 财报发一次股价跌一次,7nm都要考虑找人代工了。
再看当年培训时候讲师一通疯狂分析五体投地,就挺好笑。分析师是不是世界上最不怕被打脸的职业啊?
進捗はどうですか❓
boosted

《X.Org Server 进入维护模式》 X.Org Server 上一个大版本 1.20 是在 2018 年 5 月发布的,在短时间内 1.21 不太可能会发布,因为无人愿意接手 1.21 的发布工作。X.Org Server 实际上已经进入到了维护模式。X.Org Server 的发布工作长期以来是由 Red Hat 开发者负责的,但随着 Fedora Workstation 默认使用 Wayland 而企业发行版 RHEL 也准备跟着这么做,Red Hat 没有投入更多资源到 X.Org Server 的新版本上。其它主要的利益相关者也无意接手发布 1.21 或向新版本投入资源。 | https://www.solidot.org/story?sid=65905

進捗はどうですか❓
boosted

什么鬼啊!paypal 把域名商 epik 的服务给停了。双方互撕,一个说洗钱,一个说打压反对拜登的右翼……然而我上周注册域名时拖延了几天,为了把香港银行里的一点钱花掉(没有HK信用卡),刚刚搞定香港的 paypal 小号………
https://mashable.com/article/epik-domain-names-paypal-proud-boys/
進捗はどうですか❓
boosted

要是我去IT创业,就去搞 主动赛博迷彩(Active Cyber Camouflage)对抗大数据采集,思路就是,主动在后台搜索一些奇怪语言的关键词,访问一些不相干的购物网页,发送伪造GPS定位,让大数据生成你的错误肖像。这样
進捗はどうですか❓
boosted

所以来到长毛象,不是为了去像一个故意通过犯规而招致惩罚的孩子去逾越规则地谈政治,而为了复原一种不被各种强制律令限定的赛博生活。
政治在这个空间里,没有因为外在压抑而被反向地问题化,和其它面向的问题平等地变成了日常生活的基本要素,回落到了它不高不低的那个位置上。
没有禁忌,就无所谓逾越了,个人的状态便是自然而舒展的。
進捗はどうですか❓
boosted


版权制度暴言——读者的权利
copyright,从字面来理解就是复制权。
传抄、复制这种有上千年历史的行为,如今怎么就变成要在某人许可之后才能进行?
版权是为了鼓励创作,为了社会进步而人为创造出来的权利?版权并不是一种天赋人权,所以版权才是有期限的。
目前版权制度有一个很大的问题就是没有明确读者的权利。
版权制度一方面极力抬高创作者的地位(即版权所有者的地位),另一方面却在极力贬低读者的地位。
读者与作者,被人为割裂了开来,读者被人为剥夺了分享与再创作的自由,这真用利于社会进步吗?
常常看到字幕组被抓的新闻。
信息如同货币,只有流通起来才有价值,才能创造出新的价值。版权制度应当激励让信息流动起来的人,而不是反之惩罚这些人。
对于濒危信息,就如同濒危物种,这些信息应当被再分发与复制,让这些信息继续生存下去,而不是因为可笑的版权制度,在人为限制之下消失与死亡。
75年的保护年限实在是太长了,10-25年也许是一个恰当的数值。
進捗はどうですか❓
boosted

Support artists who release their work for free or use DRM-free platforms like Bandcamp.
Do not support artists who lock their work behind DRMed platforms.
Vote with your wallet. Don't give people money who don't deserve it. Foster a culture of support and owning what you pay for.
Do not support artists who lock their work behind DRMed platforms.
Vote with your wallet. Don't give people money who don't deserve it. Foster a culture of support and owning what you pay for.
進捗はどうですか❓
boosted
由youtube-dl被DMCA想到的
众所周知,在中国国内,如果你看哪个up主、主播、作者不顺眼,有一种很普遍的攻击方法。
从头开始翻一翻这个主播、up主、作者的微博、视频,然后集章摘句、断章取义,搞出一个该作者不爱国、反中反党、反社会主义、是港独或台独、搞黄色、炼铜之类的举报材料出来。然后找一大群人举报。如果被搞的人,没有什么背景,平常老百姓一个,八成是不能幸存,只是频道被封,帐号被删还算是好的了。
但通过 youtube-dl 这事,我发现这种事情在月亮比较圆的国外,好像也不能幸免。
绝大部分公司,为了避免麻烦,收到DMCA请求,基本上都会不分青红皂白的将相关内容拿下。如果你对被封这个结果不满,你可以提交申诉材料,如果你的申诉材料证明自己无罪,那再把之前被封的东西解封就可以了。
所以大型公司可以利用DMCA制度,合法地对创作者进行“拒绝服务攻击”。
翻翻频道,视频挨个举报,再发几张DMCA,这频道一段时间就相当于是毁了。创作者这段时间就只能吃韭菜。
DMCA只保护了大型公司,一般创作者很难进行维权。
DMCA各种意义上都已经臭名昭著。
進捗はどうですか❓
boosted

还是电脑好玩儿
進捗はどうですか❓
boosted

進捗はどうですか❓
boosted

#实例维护 #长毛象运维
#备忘
升级Mastodon版本的流程
#切换到mastodon用户
su - mastodon ; cd live
#从远程仓库拉取
git pull
#更新依赖
bundle install
#迁移数据库结构
RAILS_ENV=production bundle exec rails db:migrate
#预编译静态资源
RAILS_ENV=production bundle exec rails assets:precompile
#返回root用户
exit
#重载web,重启sidekiq与streaming
systemctl reload mastodon-web.service
systemctl restart mastodon-sidekiq.service
systemctl restart mastodon-streaming.service
進捗はどうですか❓
boosted
進捗はどうですか❓
boosted

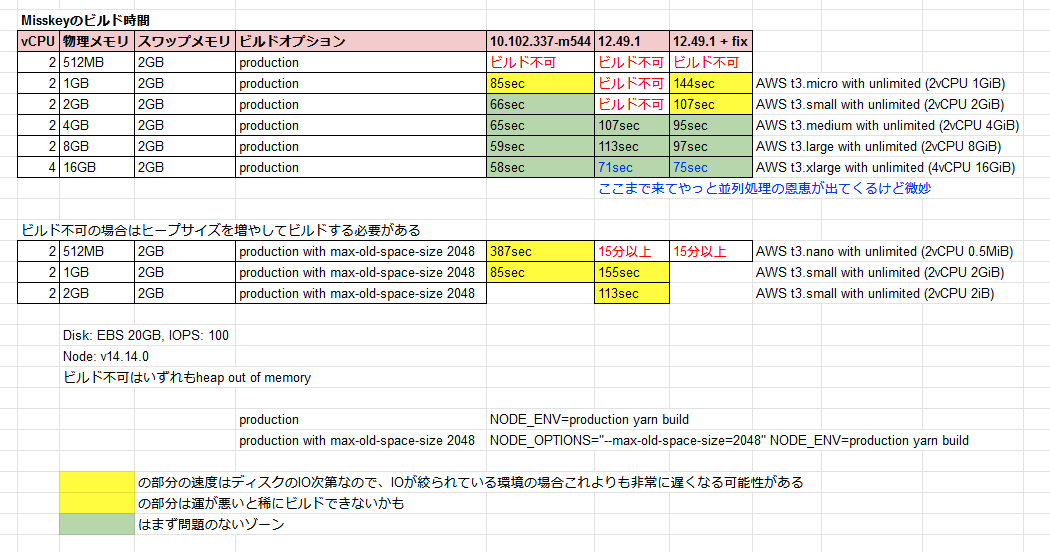
ちょい調整したら Misskey v12.48+でも物理メモリ1GBでもそこそこビルド出来るようになったのだわ。
あとめいすきーはコマンド次第で512MBでも実用的な時間でビルド出来るのだわ。
進捗はどうですか❓
boosted

Youtube-dl is a legitimate tool with a world of a lawful uses. Demanding its removal from Github is a disappointing and counterproductive move by the RIAA. https://github.com/github/dmca/blob/master/2020/10/2020-10-23-RIAA.md
進捗はどうですか❓
boosted


youtube-dl is DMCAed and contributor got sued, wtf.
進捗はどうですか❓
boosted
《Firefox 开始测试网站隔离功能》 Firefox 完成了网站隔离功能的开发,开始在 Firefox Nightly 的内部版本中启用测试。该功能预计将在明年发布的版本中提供。网站隔离是为了避免共享部分资源的网站纂改或窃取另一个网站的内容,因为共享资源也会共享进程。网站隔离消除了共享进程,确保不同网站运行在不同的进程上。Google 和 Mozilla 都各自开发了网站隔离功能,2017 年 12 月发布的 Chrome 63 已经引入了网站隔离功能,而 Mozilla 的开发始于 2018 年 4 月的 Project Fission。网站隔离的一个代价就是内存开销增加,测量显示它增加了 10% 左右的内存使用。Mozilla 希望能将每个进程的内存占用减少到 10 MB 左右。 | https://www.solidot.org/story?sid=65892
進捗はどうですか❓
boosted
翻墙、猜谜,游戏是一种生存方式。严肃书写不了悲剧。
進捗はどうですか❓
boosted
一键脚本的悖论
皮写的Docker版Mastodon安装说明出现在时间线上,有一种说不出来的感觉。要说感想的话,那就是本文了。
『使用未经审计的一键脚本会给服务器带来重大安全隐患。未经审计的脚本是不安全的,这个脚本可能会抹除你磁盘上的文件,也可能会向你的机器安装恶意软件,让你的机器沦为被黑客控制的肉鸡,所以不应当运行任何来自他人又未经审计的脚本。』
https://bgme.me/@bgme/104895006683830349
当然,为了安全,同样的道理,也不应该安装来自不可信来源的软件。
一键脚本的存在本身就是一种悖论。
如前所述,不应当使用未经审计的bash脚本,但大多数一键脚本的目标人群就是那些缺乏相关知识的使用者。
使用该一键脚本的人,没有能力审核该脚本是否是安全的。而有能力审核脚本是否安全的,基本上不会使用这些一键脚本。
就这个意义上来讲,网上流传的各种一键脚本可信度堪忧,因为使用这些一键脚本的人可能根本意识不到自己已经成为恶意脚本的受害者了。
再进一步而讲,在教程不应该推荐或列出任何未经审核的一键脚本。(指向可变内容的url应一概视为不可信的)
因为你一但列出,最不适合使用这些bash脚本的人将使用这些脚本,进而将自己陷入到可能的危险之中。
- Pronouns:
- (Undefined)
An account used as a place for boosting & tooting like a tech addict.
The avatar of this account:
https://www.pixiv.net/en/artworks/79834843
The header:
https://www.pixiv.net/en/artworks/72826365
Joined Jan 2020
進捗はどうですか❓'s choices:
