

𝕵𝖔𝖍𝖆𝖓 ⛧ @johan@social.cleverlibre.org
- Pixelfed

- @johan@pixelfed.art


Графический дизайнер, фотограф. По всей херне специалист.
Интересуюсь тёмной музыкой, компьютерной графикой, социальными сетями.
Виндузятник, но предпочитаю opensource, когда это достойная альтернатива проприетарщине.
«Странный человек, заморачивающийся за цветокоррекцию и ленящийся выучить Delphi» ©
🔴🟢🔵⚫ RGBA+
Joined Dec 2022
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Залетает один из диров и бросив секретарю:"Мне на завтра билет на Свердловский самолет",вышел.
Сидит девочка,пыхтит. Не выходит цветочек, блин, каменный....
-Ну что я,говорит, не так пишу?Где ошибка?Как пишется правильно Свердловск?
Тетки наперебой предлагают варианты написания.
Сижу давлюсь от смеха.Когда варианты иссякли,а программа наличия должных билетов не показала,я не удержалась:"Девочки,я знаю как правильно пишется Свердловск! Пиши! Диктую по буквам: "ЕКАТЕРИНБУРГ"
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Пенсионерам вместо новых пенсий будут выдавать кредиты
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted
@sattellite @rf Нахуй нужна такая «биометрия», которую можно записать с телефона или там нейросеткой сгенерировать?..
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted
Ученые подтвердили отсутствие у картофеля души
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Friends picking apples at Harvest
The 3rd imagine seems to have gravity issues 😂
Midjourney 5.2 AI Art
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Шестиконечная звезда октябрёнка Еврейской автономной области. Пробная партия была забракована, несколько экземпляров хранятся в фонде Музея вооружённых сил в Москве
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

#Нейросеть научилась сжимать без потерь картинки на 10% лучше, чем .PNG и аудио на 10% лучше, чем FLAC.
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

самая смешная ситуационная шутка, которую я слышал в жизни - про мужика, который получил в табло от жены, после того как сказал «больше не могу хранить это в тайне. это меня убивает, хочу признаться. наша младшенькая - не от тебя»
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Тут @ostapkobender не нарочно заставил вспомнить меня классную историю про ту саму заразу от АНБ, из-за которой Каспера стали блокировать в цивилизованных странах на уровне госухи. Потому что история люто смешная с точки зрения ИБ в АНБ в частности и вообще в мире (вряд ли в АНБ так, а в мире намного лучше).
Чел был подрядчиком у АНБ и пилил заразу. Решил, что ему удобнее пилить с домашнего компа (хуле эти ограничения на рабочих компах, я же не раб ссаный!) и забрал домой наработки, исходники.
На домашнем компе у него стоял самый лучший антивирус (моё субъективное мнение, я искренне считаю антивирус от ЛК лучшим по-прежнему). Этот антивирус спалил наработки generic детектом (могу ошибаться за давностью дел, но, вроде как, даже silent детектом — ниже поясню). То есть в базах наработок не было. Для многих generic детектов есть поведение (можно отключить), что если такой детект случился - нужно отправил аналитикам на исследование.
Наработки приплыли в ЛК. Аналтик, который занимался ручной проверкой, покрутил их и охуел, т.к. стало быстро понятно, что это нихера на васянская поделка, а военная разработка (в смысле кибервойны). Аналитики уведомил об этом руководителей, это зафиксировали. Следующий этап - уничтожение полученных данных у ЛК.
Звучит странно, да. Но такова процедура. Если приплывает что-то, что является документацией, разработками и всем таким, что является или может являться коммерческой или любой другой тайной — это уничтожается. Метаданные прикапывают, но сами данные уничтожают. Так исходники были удалены, а детект был сделан на угрозу ещё до её выхода.
Ну было и было, про это забыли. Но через какое-то время АНБ обвинило ЛК в шпионаже. АНБ увидели, что у ЛК есть детект на разработку, которая ещё не вышла, значит они её спиздили. А значит у ЛК работали шпионы внутри организации (такова была их логика, ведь не мог же никакой долбоёб вынести данные на домашний комп, правда? Значит спиздили изнутри).
ЛК подняла журналы (т.к. утечка была не вчера, там уже даже состав сотрудников частично успел смениться с тех пор) и рассказали, что вот и вот, утечка произошла из-за во-первых штатного механизма, во-вторых он отключаемый, в-третьих там прямо написаны, что файлы могут улетать на анализ. Ну, как у всех. Виндовс Дефендер тоже заберёт файлы на анализ и будет прав.
Но ЛК проверили, что вообще приходило с компа этого АНБшника (это тогда стало понятно, что это АНБ, раз АНБ заверещали) и оказалось, что там был просто фееричный эпизод, описывающий состояние дел.
Этот долбоёб ставил пиратский Офис. В смысле Офис был обычный, но не будет же АНБшник платить (хотя вряд ли он именно АНБшник, скорее сотрудник фирмы-подрядчика, но суть не в этом) Майкрософту за Офис, охуели что ли. Он скачал кряк для Офиса. Антивирус сработал на кряк, т.к. тот содержал подарок в виде трояна. Не hack-tool (это специальынй детект, означающий: лан, мы понимаем, что это. Если ты сам понимаешь - можешь использовать, вот тебе добавление в исключения. Если не понимаешь — лучше удали), а именно Trojan.
АНБшник сказал, что нахуй иди, я тут лучше шарю и выключил антивирус, чтобы он не мешал крякнуть офис. В инструкции на кряк вот 100% была строка "выключите антивирус", а инструкция написана людьми умными, ей можно доверять.
В общем он выключил антивирус и крякнул офис. То есть запустил трояна.
То, что он запустил трояна стало ясно через пару минут. Потому что он запустил антивирус обратно и антивирус обнаружил уже активного трояна в памяти и запустил процедуру удаления.
Другими словами, с ненулевой вероятностью, данные этого чела прилетели не только в ЛК, но и автору трояна.
Вот такие дела.
Добавлено:
В первой редакции забыл же про сайленты сказать. Аналитики вирусные во всех фирмах делают детекты, которые могут стрелять на чистое ПО (т.н. фолса - ложноположительное срабатывание). Для отладки этих детектов их делают невидимыми. То есть продукт будто ничего не нашёл, но стата и метаданные летя. Это позволяет уменьшить ложняки, путём тюнинга детекта. И после этого детект делают "громким" (я так их называл, как антоним к "тихим"; ХЗ как их называли сами аналитики), который как раз пользователь уже видит как самый обычный детект.
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

@kennich да я тоже, в общем-то; нельзя без мгновенной связи только сотрудникам горячей линии коллцентра и в онлифансе еще
Неплохой калькулятор на замену стандартному:
- Редактруемая строка выражения
- Можно задавать именованные константы и функции
- Настраивается округление
- Умеет в *длинные* числа, 1024 бита для мантиссы
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted

Независимо от того как он себя позиционирует, такие случаи надо освещать и привлекать внимание к проблеме.
Телеграм позиционирует себя как приватный мессенджер. Очень приватно, наверное, регистрироваться по номеру телефона в проприетарном приложении на устройстве с гуглосервисами.
Ну а по поводу удобности и понятности - вот как раз сегодня очень удобно получил бан и понял за что он был (нет)
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted
You might argue "but foone, it's not on a graphing calculator!"
Give me ten minutes with an arduino, soldering iron, and a TI-83, and it will be!
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted
Власти Новосибирска предложили сделать людей роботами. Это поможет создать общество, в котором можно было бы жить.
𝕵𝖔𝖍𝖆𝖓 ⛧
boosted


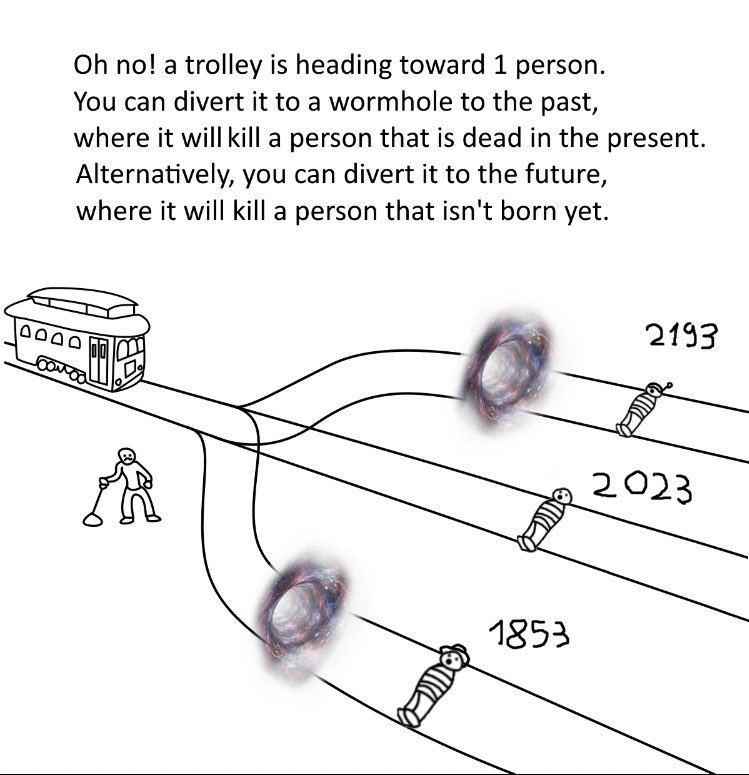

Session is:
- no phone numbers 🥸
- onion-routed 🧅
- decentralised 🌐
- encrypted by default 🔒
- funded by a registered non-profit 💸
- open source 🪟
- independently audited 🤝
- multi-device 💻 📱
#работа #C2H5OH #статистика
> Почти в каждой третьей российской компании увольняют сотрудников за чрезмерное употребление алкоголя. При этом в каждой пятой организации считают допустимым, если сотрудник находится в алкогольном опьянении на работе, но при условии, что он в адекватном состоянии и оно не вредит работе.
- Pixelfed
- @johan@pixelfed.art
Графический дизайнер, фотограф. По всей херне специалист.
Интересуюсь тёмной музыкой, компьютерной графикой, социальными сетями.
Виндузятник, но предпочитаю opensource, когда это достойная альтернатива проприетарщине.
«Странный человек, заморачивающийся за цветокоррекцию и ленящийся выучить Delphi» ©
🔴🟢🔵⚫ RGBA+
Joined Dec 2022
