

sudo @sd@social.cleverlibre.org
sudo
boosted
sudo
boosted
网卡卡卡卡卡卡卡卡卡卡卡卡卡卡卡卡卡卡
@prof_9 @grandecup@m.cmx.im https://help.dida365.com/faqs/6202415339553161216/
@grandecup@m.cmx.im 不想 hhh
@asherpen 好笑的是,我在手机添加的任务同步不到 web,在 web 添加的任务可以同步到手机。
iOS 意外丢失了我的用户词典。
TickTick 同步有点差……
sudo
boosted

Oracle: China's internet is designed more like an intranet | ZDNet
https://www.zdnet.com/article/oracle-chinas-internet-is-designed-more-like-an-intranet/
联通家宽越来越像企业内网了,能感觉出内网与外网之间有明显的速度差别。

sudo
boosted

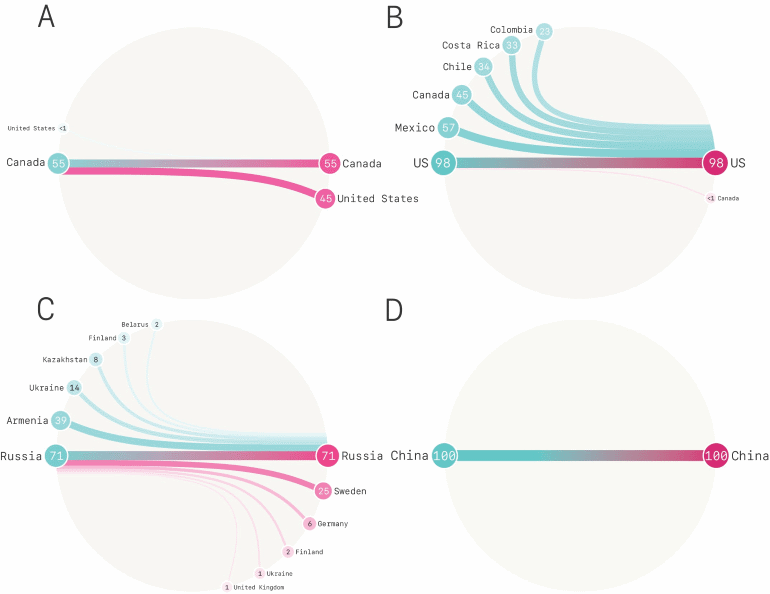
@neb @wzqtparor @tyfulcrum @leo_song 你需要理解的是:计算机安全中的「匿名」是一个有明确含义的技术术语,和日常用语中的「匿名」概念不同。「匿名」作为术语时的含义大概是,我现在有一群用户(匿名集合),如果这些用户是「匿名」的,如果有用户进行了一个操作,无法判断这个操作究竟是集合中的哪个用户进行的,也就是用户的不可区分性。在「匿名」系统中,数据挖掘基本是不可能的。
和「匿名」相对应的概念是「假名」,指的是虽然不知道用户的身份,但是可以区分不同用户之间进行的操作。最简单的例子就是每个用户都有一个 ID(例如现金卡)。攻击者可以根据每个用户进行的操作进行数据挖掘,最后实现身份的关联。
一般来说「匿名」是最理想的情况,但如果有指纹特征等信息泄露,那么「匿名」就退化为「假名」。例如 Tor,它的设计目标是一个匿名网络,如果使用 Tor Browser,别人只能看出这是一个 Tor Browser,而无法区分不同的用户。但在实际浏览网页时,由于使用的出口节点不变,而且总会产生 cookies 等状态信息,所以此时「匿名」就退化为「假名」。所以 Tor 有「New Identity」功能,点击后会清除所有的状态信息(但即便如此,JavaScript 代码依然可能使用浏览器指纹跟踪用户)。
在隐私保护系统中,最好的情况是「匿名」,差一点的是「短时效的假名」,用后即抛,而最差的就是「长时效的假名」。随着时间推移,泄漏的信息会越来越多,总而使攻击者取得用户的个人信息。
GitHub 真的拉垮,白白。
