По поводу Всемирного дня шифрования, задам #вопрос: какой должен быть правильный способ и порядок использования *отпечатков ключей*? В Гугле толкового описания не находится. Я правильно понимаю, что ими нужно предварительно *обменяться* по **дополнительному** каналу (e-mail?), а в начале диалога *сверить* с тем, что покажет мессенджер ~~ручками~~ глазками? И так для каждого устройства и периодически заново?
Выглядит не слишком «френдли юзерс» ©. Есть какие-то еще варианты (Ватсап же ничего такого не просит)?
И еще: при неподтвержденном ключе шифрование работает или нед?
@ru @rf #Jabber #OMEMO #Matrix #мессенджеры

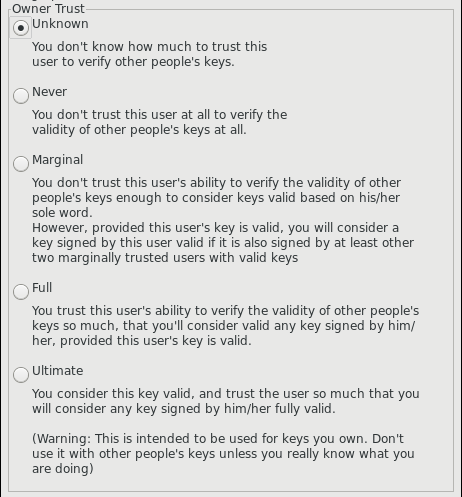
@johan@qoto.org @ru@lor.sh @rf@mastodon.ml Чтобы не сверять отпечаток ключа каждый раз, в менеджере ключей есть флажок доверия. Сверив отпечатки, ставишь ключу полное доверие и пользуешься. Понятно, что при этом база ключей должна быть защищена от внешнего вмешательства.
@johan@qoto.org @rf@mastodon.ml @ru@lor.sh Технически нет никакой проблемы расшифровать сообщение недоверенным ключом. Просто результат неизвестен.
Если программа не позволяет расшифровывать им, это вопрос к программе.
В OpenPGP можно ставить разные уровни доверия, почему так не сделано в реализации Omemo, вопрос также к разработчикам.